
В понедельник, 2 ноября, в работе крупного российского хостинг-провайдера Beget произошёл масштабный сбой. Согласно данным сервиса Downdetector, резкий всплеск жалоб фиксировали с трёх часов ночи, с того момента они непрерывно поступали в течение нескольких дней. За первые сутки было зарегистрировано около 10 тысяч таких обращений, за вторые — более пяти тысяч, к 4 ноября показатель упал ниже 1000 обращений. В комментариях пользователи писали, что у них не открываются многие сайты, которые базируются на Beget, а также не работают хостинги, домены и корпоративная почта.
Массированная кибератака
В официальном Telegram-канале Beget в тот же день сообщили, что проблема носит комплексный характер и затрагивает «все уровни архитектуры». Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах, команды работают в усиленном режиме, говорилось в сообщении.
Спустя несколько часов Beget опубликовал уведомление, в котором было указано, что в ночь на 2 ноября инфраструктура компании подверглась массированной кибератаке, из-за которой нарушилась работа ряда сервисов. Провайдер сослался на обстоятельства непреодолимой силы (форс-мажор) в соответствии с 3 пунктом 401 статьи Гражданского кодекса РФ и положениями договоров.
«Масштабная атака на инфраструктуру компании и вызванные ею последствия временно препятствуют надлежащему исполнению части наших обязательств по предоставлению услуг», — объяснялось в сообщении.
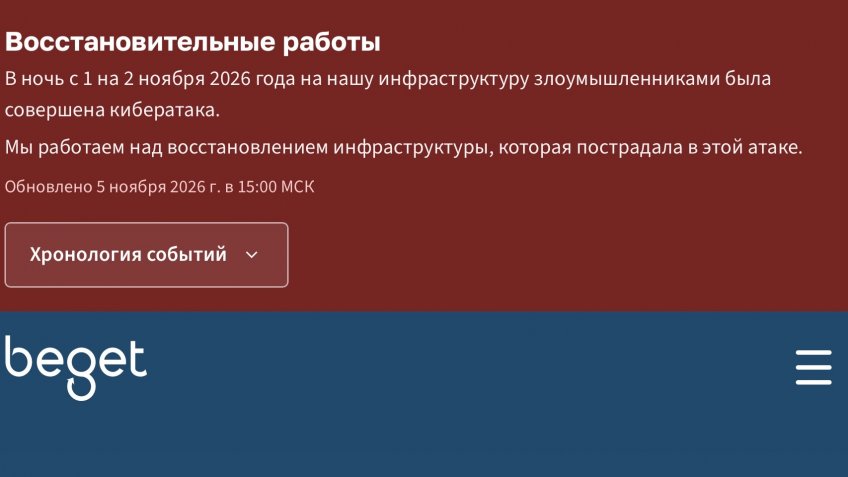
На момент публикации обновления компании удалось восстановить работу выделенных серверов без администрирования. Главным приоритетом для восстановительных работ были NS-серверы, параллельно велись работы по восстановлению почтовой системы, указывал Beget.
Файловые резервные копии большинства ресурсов виртуального хостинга и облачной инфраструктуры уже доступны, однако процесс восстановления данных из-за значительных объёмов потребует длительного времени, отметили в компании. Точные сроки полного возобновления работы всех сервисов там пока не назвали.
«Мы понимаем, насколько критична доступность наших услуг для ваших проектов, и прикладываем все усилия для скорейшего восстановления работы. Будем информировать вас по мере поступления новых подтверждённых данных», — добавили в Beget.
На следующий день — 3 ноября — компания сообщила об утрате данных облачной инфраструктуры (VPS, S3 и Kubernetes), настроек CDN, IP и бинарных бэкапов VPS. В Beget добавили, что в ночь на 2 ноября хакерам удалось получить доступ к управляющему контуру всей архитектуры и запустить обнуляющие скрипты.
При этом файловые бэкапы хостинга и облачной инфраструктуры сохранены, но доступа к ним не было, так как требовалась ручная проверка серверов на скрытые уязвимости, уточнили в компании. Все выделенные серверы без администрирования на тот момент уже были введены в работу, большая часть данных на них сохранилась и, по предварительной оценке, восстановлению подлежат почти 100% сайтов на виртуальном хостинге.
Почтовый сервис на тот момент был восстановлен на 80%, его полный вывод в эксплуатацию ожидали в течение 10 часов с момента сообщения. DNS-записи в зонах ru/рф/su снова доступны для изменения, над международными доменами работа продолжается, уточняла компания. В течение суток Beget обещал предоставить ограниченный интерфейс для управления частью услуг.
«Конкретные сроки восстановления всех сервисов сейчас уточняются. Это займёт существенное время, так как требуется ручная проверка более 1000 серверов», — указывалось в сообщении.
Сегодня в последней публикации Beget сообщалось, что компания восстановила 100% выделенных серверов без своего администрирования, 60% серверов виртуального хостинга и 40% выделенных серверов под управлением облачного провайдера. Остальные пострадали сильнее, для части из них нужно подготовить оборудование и заново развернуть программное окружение, подчеркнул провайдер. Точные сроки их восстановления не называются. В компании уточнили, что почтовые серверы работают на 99%, также доступен веб-интерфейс webmail.beget.ru.
Большая часть файловых бэкапов VPS, по данным провайдера, сохранилась, их готовят к выдаче. В течение 24 часов там также пообещали восстановить работу серверов с резервными копиями, затем — синхронизировать панель управления, чтобы пользователи могли получить доступ к бэкапам, этот этап займёт до 5 дней. При этом панель управления пока не работает, так как в приоритете — доступ к резервным копиям и управление доменами, указал Beget.
Какие сайты перестали работать после сбоя на Beget
В результате атаки нарушилась работа ряда пользователей хостинга, в их числе оказался портал государственной системы цифровой маркировки и прослеживаемости товаров «Честный знак». РИА «Новости» в пятом часу вечера 2 ноября сообщило, что работу сайта восстановили. В пресс-службе оператора системы «Честный знак» — Центра развития перспективных технологий (ЦРПТ) — подчеркнули, что сбой не нарушил работу бизнеса и продажу маркированных товаров.
В минувший понедельник РБК сообщил, что проблемы также затронули сервис каршеринга BelkaCar — его клиенты могли столкнуться с невозможностью завершить аренду автомобиля в приложении, в связи с чем им рекомендовали воспользоваться функцией Bluetooth-доступа, либо закрыть машину вручную, заблокировав двери изнутри и зафиксировать точное время окончания поездки. В компании пообещали пересчитать стоимость незавершённой аренды после восстановления сервиса и призвали для этого обращаться в поддержку, прикладывая доказательства.
Сбои затронули и страницы администраций ряда российских регионов, в том числе Нарьян-Мара. Издание «Форпост Северо-Запад» также работает на базе этого провайдера, сайт издания был недоступен в течение нескольких дней.
С проблемами также столкнулись пользователи сервиса «Яндекс Пэй». В комментариях детектора сбоев Downdrtector они писали, что он полностью не функционирует, либо не действуют отдельные его функции: не открывается личный кабинет, не работают сплит, не проходят переводы. Сайт «РЖД Тур» тоже временно был недоступен, люди не могли выбирать маршруты и планировать железнодорожные поездки через платформу, рассказала Ассоциация туроператоров России (АТОР).
Кто пострадал больше всего
Гендиректор ATLAS Тимур Мустафаев сообщил «Коммерсанту», что от сбоя в первую очередь понёс убытки малый и средний бизнес — интернет-магазины и корпоративные сайты на Beget. Даже несколько часов простоя оборачиваются потерянными заказами и выручкой, а после восстановления доступа проблемы не заканчиваются, так как нужно сверять платежи и восстанавливать операции, пояснил он.
Руководитель департамента соответствия требованиям по ИБ ГК Softline Анатолий Сазонов назвал случившееся примером системного риска: когда сайт, почта, базы данных и другие сервисы размещены на одной площадке, сбой у провайдера может парализовать сразу несколько направлений работы компании. Он добавил, что наличие резервных копий не даёт гарантий быстрого восстановления работы сайта.
Кандидат технических наук и доцент кафедры информационных технологий ИТМО Андрей Куркин сообщил «Форпосту», что восстановление работы сайтов после сбоя на Beget может затягиваться из-за объёмов бизнеса хостинг-провайдера — на него приходится 15% рынка. На вопрос о том, могут ли некоторые сайты после такой атаки быть уничтоженными навсегда, Куркин ответил, что такого случиться не должно, так как Beget — «нормальный хостинг, так что всё должно быть восстановлено, просто не всё сразу».
С июля 2026 года Beget и его совладельцы Алексей Маникин, Александр Ильин и Александр Клюков находятся под санкциями Евросоюза. Решение о включении провайдера в санкционный список в ЕС объяснили тем, что он «предоставлял услуги, такие как хостинг и домен-услуги, поддерживаемым Россией незаконным властям, милитаризированным организациям и пропагандистским проектам», а также компаниям, включённым в список и подпадающим под действие ограничительных мер Европейского союза.